Copyright © GFU Distribution
Planen & vergleichen
Technik & Hardwareca. 6 Min. LesezeitAktualisiert:
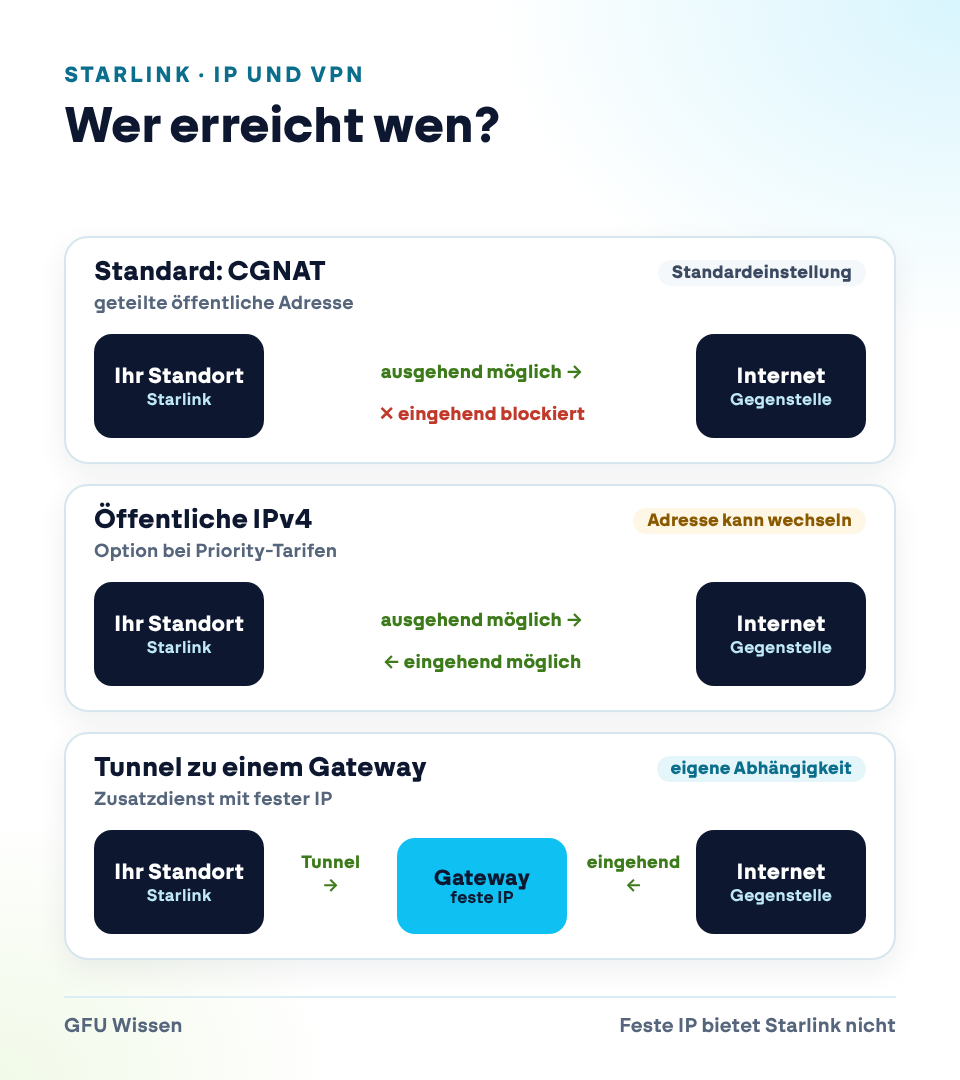
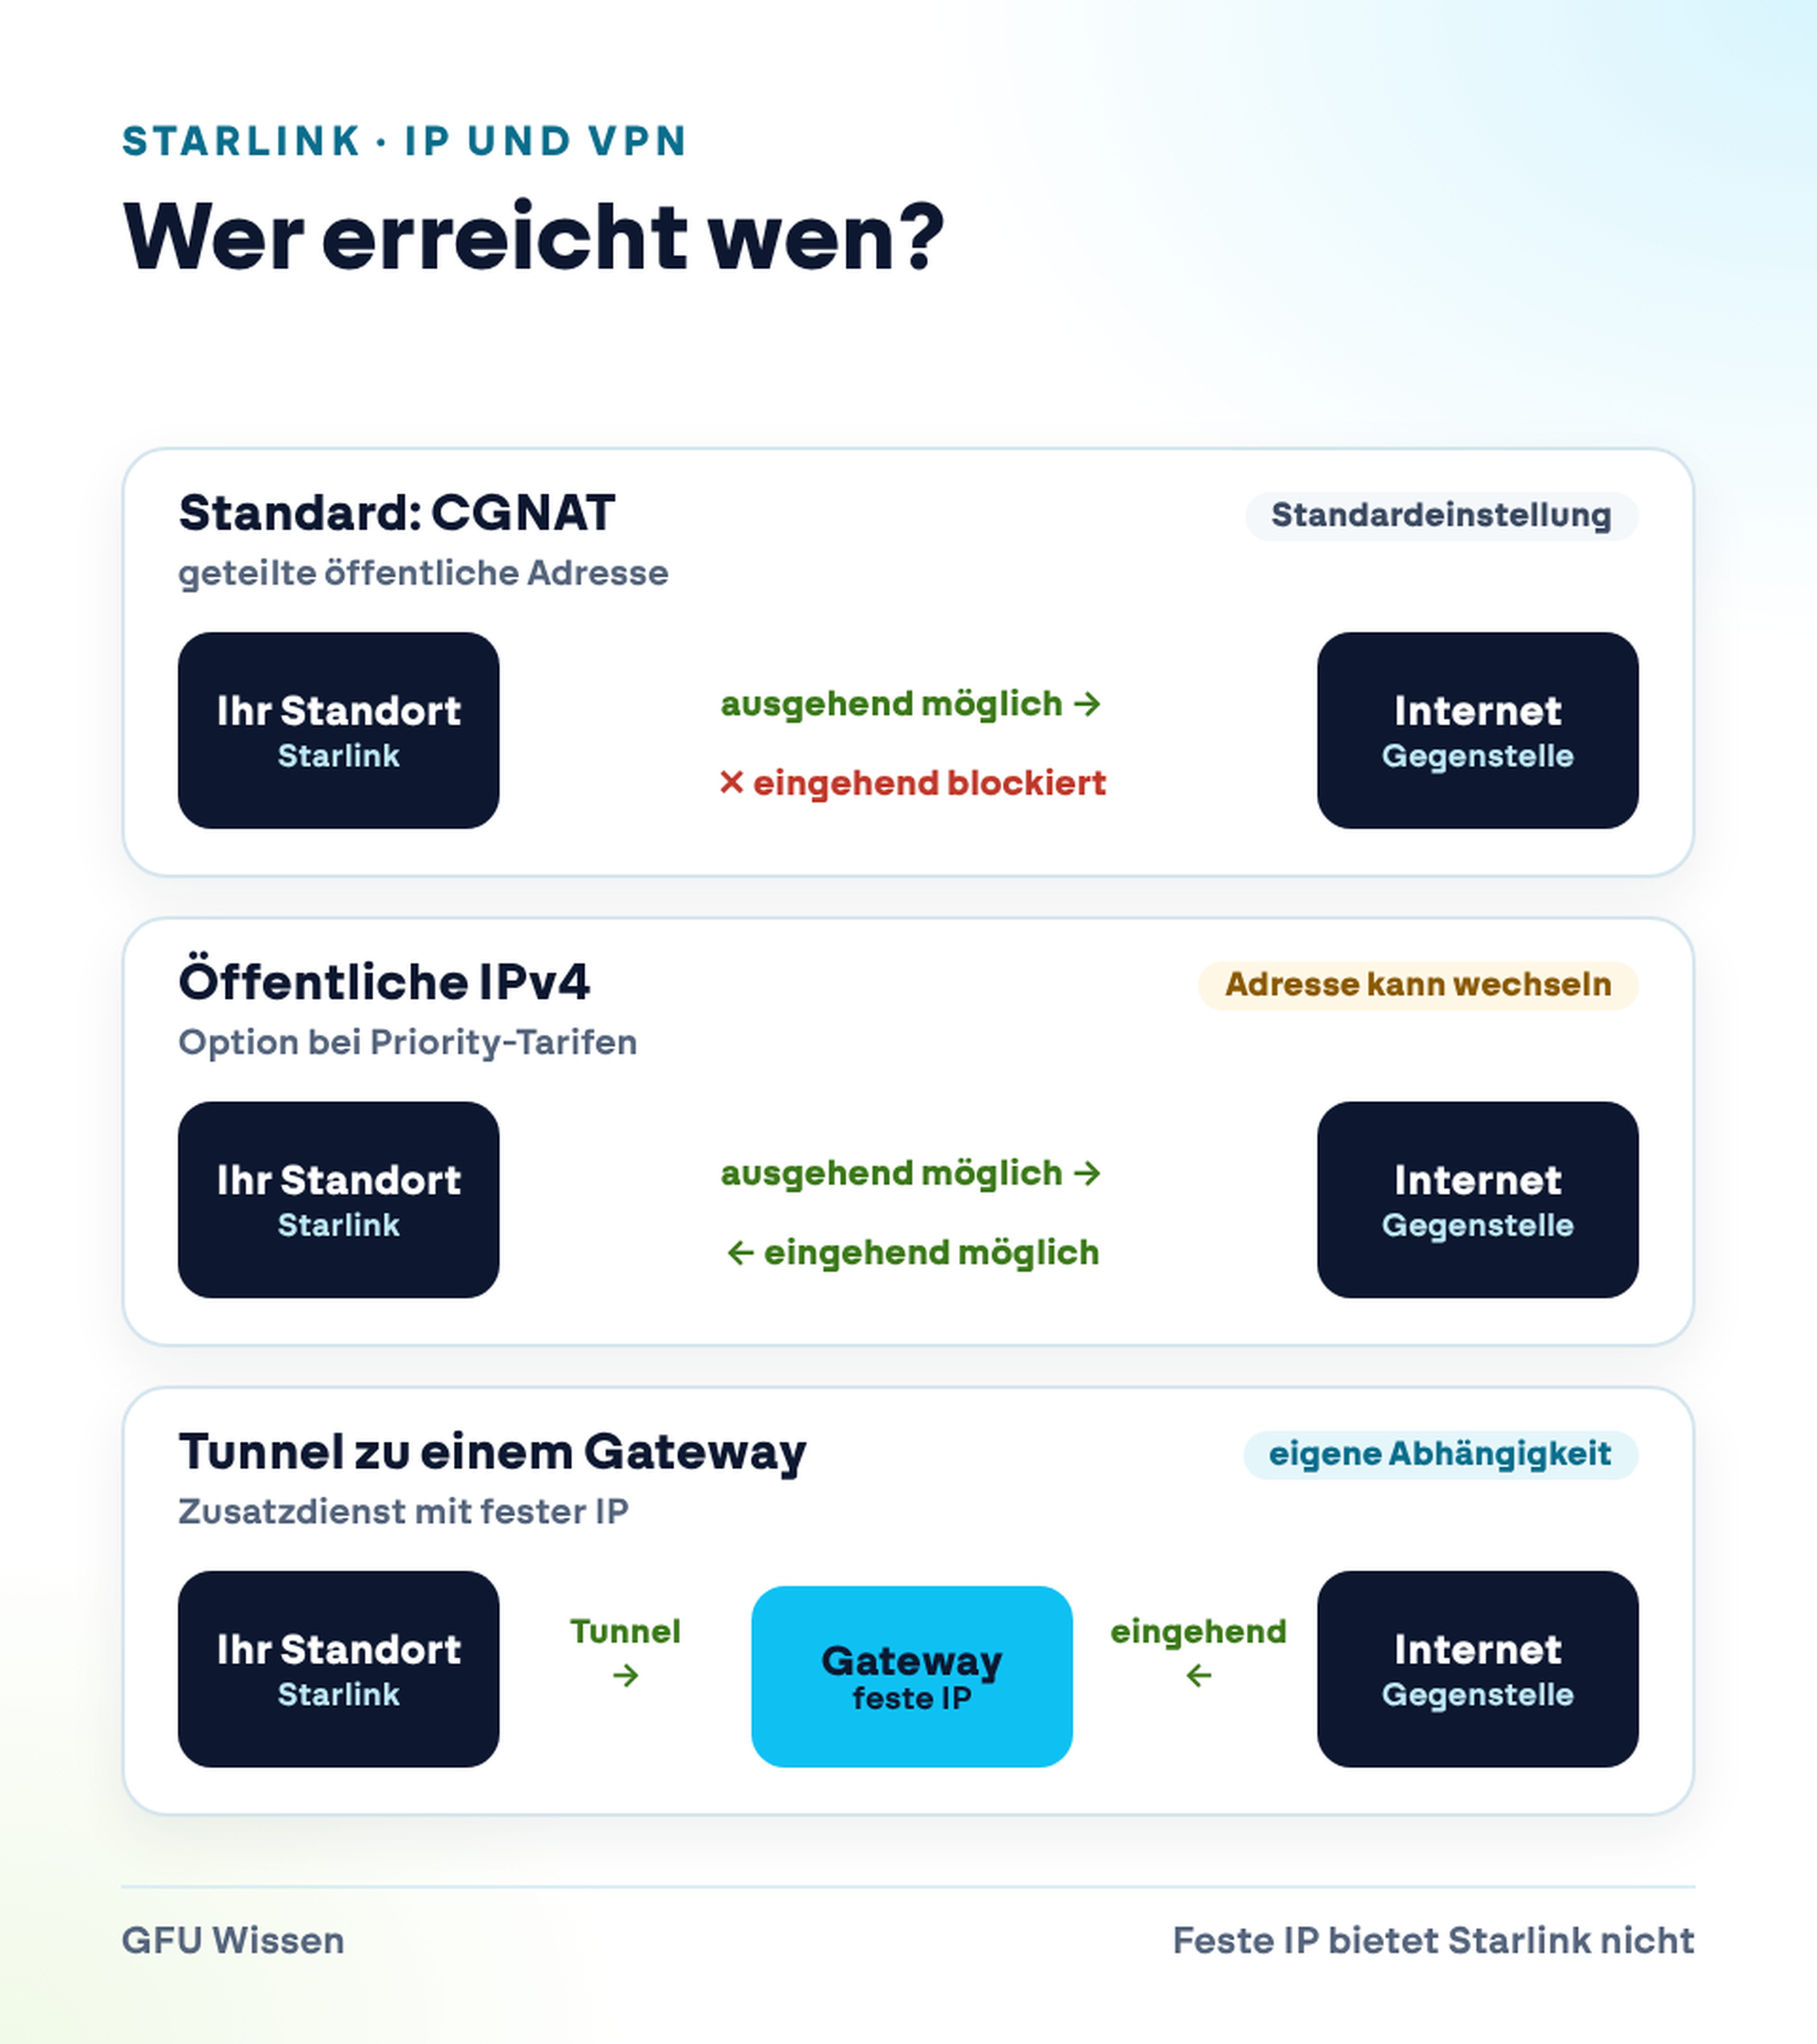
Kurz gesagt: Eine echte feste IP-Adresse bietet Starlink nicht. Standard ist CGNAT – damit sind keine eingehenden IPv4-Verbindungen möglich. Bei den Priority-Tarifen lässt sich eine öffentliche IPv4 aktivieren; sie bleibt bei einem Neustart erhalten, kann sich aber nach einem Standortwechsel oder Software-Update ändern. Für die meisten VPNs, die Ihr Standort selbst aufbaut, ist das kein Hindernis. Für Zugriff von außen und IP-Freigabelisten brauchen Sie einen Plan.
Starlink beschreibt die öffentliche IPv4 als per DHCP vergeben. Ein Reservierungssystem hält Adresse und IPv6-Präfix auch bei Aus- und Einschalten; wird die Antenne versetzt oder die Software aktualisiert, kann sich die Adresse ändern. Echte statische IPs sind laut Starlink nicht verfügbar. Allgemeine Grundlagen erklärt CGNAT, DS-Lite und Dual Stack.
Laut Starlink lässt die Standard-Richtlinie mit CGNAT keinen eingehenden Datenverkehr zu. Eine Portweiterleitung am eigenen Router hilft dann nicht, weil die Verbindung schon vorher beim Anbieter endet.
Für Dienste, die von außen erreichbar sein sollen – etwa eine VPN-Einwahl, Kameras oder ein Server –, empfiehlt Starlink einen eigenen Router oder eine Firewall und einen Tarif mit öffentlicher IPv4-Option. Die Option aktivieren Sie im Starlink-Kundenkonto. Der Starlink-Router selbst unterstützt keine Portweiterleitung und keine Firewall-Regeln.
Zusätzlich sperrt Starlink für alle Kunden ausgehend die Ports TCP/25 (SMTP) und TCP/445 (SMB). Ein eigener Mailserver, der direkt Mails verschickt, funktioniert darüber also nicht.
Starlink unterstützt laut eigener Hilfe natives IPv6 auf allen Routern und Tarifen. Ihre Firewall erhält ein /64-Präfix für die WAN-Seite und kann ein /56-Präfix für Ihr internes Netz anfordern (DHCPv6 Prefix Delegation). Mit IPv6 sind Geräte grundsätzlich direkt adressierbar – die Freigabe regelt Ihre Firewall.
Der Haken: Die Gegenstelle muss ebenfalls IPv6 sprechen. Wer aus einem reinen IPv4-Netz zugreift, etwa aus manchem Hotel- oder Kundennetz, erreicht IPv6-Dienste nicht. Und auch das IPv6-Präfix kann sich nach Standortwechsel oder Software-Update ändern.
Eigene schematische Darstellung. Grafik in Originalgröße öffnen
Der einfachste Weg führt vom Standort nach außen: Ihre Firewall baut den VPN-Tunnel zur Zentrale, zum Rechenzentrum oder zum Cloud-Netz auf. Das funktioniert auch hinter CGNAT, wenn das VPN-Verfahren NAT-Traversal beherrscht – also den Tunnel in UDP- oder TCP-Pakete verpackt.
Starlink nennt genau das als Voraussetzung für Site-to-Site-VPN und SD-WAN. VPNs, die nur auf den Protokollen GRE, ESP, AH oder L2TP basieren, werden laut Starlink von CGNAT verworfen. Viele Firewalls aktivieren NAT-Traversal automatisch; prüfen Sie es dennoch in der Konfiguration.
Umgekehrt gilt: Eine VPN-Einwahl von außen zum Standort – etwa für Mitarbeitende im Homeoffice – braucht einen erreichbaren Endpunkt. Dafür kommen die öffentliche IPv4-Option oder ein Gateway infrage.
Viele Dienste lassen nur bekannte Absenderadressen zu – etwa Banken-Schnittstellen, Branchenportale oder die Fernwartung eines Herstellers. Mit Starlink ist die Absenderadresse nicht dauerhaft gleich: unter CGNAT teilen Sie sie mit anderen, mit öffentlicher IPv4 kann sie sich ändern.
Setzen Sie Starlink als Backup neben Glasfaser ein, kommt ein zweiter Effekt hinzu: Beim Umschalten wechselt die Absenderadresse auf die von Starlink. Dienste mit Freigabeliste lehnen die Verbindung dann ab. Laut Starlink kann eine Zelle außerdem gelegentlich zu einem anderen Netzknoten wechseln; dabei erhält die Antenne für etwa zehn Minuten Adressen beider Knoten.
Tabelle seitlich scrollen, um alle Spalten zu lesen.
Anforderung | Möglicher Weg | Vor Entscheidung prüfen |
VPN vom Standort zur Zentrale | Ausgehender Tunnel mit NAT-Traversal | VPN-Verfahren, Gegenstelle, Neuaufbau nach Wechsel |
VPN-Einwahl von außen | Öffentliche IPv4-Option mit eigener Firewall | Priority-Tarif, Adresswechsel, dynamisches DNS |
Feste Absenderadresse für Freigabelisten | Tunnel zu einem Gateway oder Cloud-Dienst mit fester IP | Zusatzkosten, Verfügbarkeit des Dienstes, Datenschutz |
Dienste per IPv6 erreichbar machen | IPv6-Präfix, Firewall-Regeln | IPv6 bei allen Gegenstellen, Präfixwechsel |
Ein Gateway ist ein Server oder Clouddienst mit fester IP-Adresse. Ihr Standort baut einen Tunnel dorthin auf; nach außen erscheinen Sie mit der festen Adresse des Gateways, und eingehende Verbindungen kommen über den Tunnel zu Ihnen.
Das löst das IP-Problem – schafft aber neue Abhängigkeiten:
Alternativ kann ein Gateway in Ihrem eigenen Rechenzentrum oder an einem Glasfaserstandort mit fester IP stehen.
Nein. Starlink bietet keine echten statischen IPs. Bei Local Priority und Global Priority lässt sich eine öffentliche IPv4 aktivieren, die sich aber ändern kann.
Mit einem Priority-Tarif aktivieren Sie die öffentliche IPv4-Option im Starlink-Kundenkonto. Für eingehende Verbindungen brauchen Sie zusätzlich einen eigenen Router oder eine Firewall.
Ja, wenn Ihr Standort den Tunnel aufbaut und das Verfahren NAT-Traversal über UDP oder TCP nutzt. Für eine Einwahl von außen brauchen Sie die öffentliche IPv4-Option oder ein Gateway.
Nein. Laut Starlink unterstützen die Starlink-Router keine Portweiterleitung und keine Firewall-Regeln. Das übernimmt Ihre eigene Firewall – und nur mit öffentlicher IPv4.
Ihre Antenne erhält eine Adresse aus dem Bereich 100.64.0.0/10, die Starlink in eine geteilte öffentliche Adresse übersetzt. Ausgehend funktioniert alles Übliche, eingehend ist Ihr Standort nicht erreichbar.
Fachlich geprüft am 20.10.2026. Starlink kann Adressvergabe und Tarife ändern; prüfen Sie die Bedingungen vor der Bestellung erneut.
Wir prüfen mit Ihnen, ob Starlink Ihre Anforderungen an Erreichbarkeit erfüllt – oder ob Glasfaser mit fester IP die bessere Wahl ist.
Starlink für Unternehmen · Managed Firewall · Anforderungen besprechen
Copyright © GFU Distribution