Router für AON-Glasfaser: Einstieg, Premium und mehr als 1 Gbit/s

Für einen AON-Anschluss ist nicht allein ein „glasfaserfähiger“ Router entscheidend. Der Übergabepunkt des Anbieters, die freigegebene Optik oder Ethernet-Schnittstelle, die Portgeschwindigkeiten und die Leistung mit aktivierter Firewall und VPN müssen zusammenpassen. Bei mehr als 1 Gbit/s symmetrisch brauchen beide Richtungen und der Weg ins interne Netzwerk ausreichend Kapazität.

Das Wichtigste auf einen Blick

  • Einstieg beschreibt grundlegende Anforderungen wie stabile Internetanbindung, IPv6, VPN und regelmäßige Updates.
  • Premium meint erweiterte Sicherheit, Verwaltung, VPN und Ausfallschutz. Diese Klasse sagt noch nichts über die Port- oder Anschlussgeschwindigkeit.
  • Multi-Gigabit bezeichnet mehr als 1 Gbit/s. Premium und Multi-Gigabit können zusammenfallen.
  • Ein 10-Gbit/s-Port garantiert weder 10 Gbit/s mit Firewall noch 10 Gbit/s über VPN.
  • Direkter Glasfaseranschluss funktioniert nur mit passender, vom Anbieter akzeptierter Optik und Anschlusskonfiguration. Häufig ist eine Ethernet-Übergabe über Netzabschluss oder Medienkonverter der klarere Weg.

Drei Einsatzklassen im Überblick

Einstieg

Grundfunktionen

Einfaches Netz, IPv6, überschaubares VPN und verlässliche Updates.

Premium

Sicherheit und Betrieb

Mehr VPN, Verwaltung, Segmentierung und Backup.

Multi-Gigabit

Mehr als 1 Gbit/s

WAN, Verarbeitung und LAN müssen gemeinsam mithalten.

Einstieg: überschaubare Netze und Grundfunktionen

Ein Einstiegsgerät passt, wenn wenige Standorte, ein überschaubares VPN und einfache Firewall-Regeln genügen. Wichtig sind eine zum Anschluss passende WAN-Schnittstelle, IPv6-Unterstützung, Updates und eine nachvollziehbare Backup-Lösung. Eine FRITZ!Box 5530 Fiber kann für kleinere Umgebungen infrage kommen, wenn der Anbieter die direkte AON-Anbindung mit passendem Modul unterstützt. Für anspruchsvolle zentrale Richtlinien, viele VPN-Tunnel oder komplexe Segmentierung sollte die IT zusätzliche Systeme prüfen.

Premium: Sicherheit, VPN und Betrieb im Mittelpunkt

Ein Premium-Gerät passt, wenn mehrere Standorte oder Nutzer per VPN angebunden werden, Netzsegmente getrennt, Regeln zentral verwaltet oder mehrere Zugänge überwacht werden sollen. Der LANCOM 1800EF ist ein Beispiel für einen VPN-Router mit Gigabit-Ethernet, SFP-Steckplatz und Multi-WAN-Funktionen. Er gehört wegen seiner Gigabit-Schnittstellen nicht in eine Planung für mehr als 1 Gbit/s am einzelnen Anschluss. Erweiterte VPN-Kapazität und Cloud-Verwaltung können zusätzliche Optionen oder laufende Kosten auslösen.

Multi-Gigabit: der gesamte Datenpfad muss mithalten

Bei einem Anschluss über 1 Gbit/s symmetrisch müssen WAN und LAN schneller als 1 Gbit/s anbinden, sofern die Leistung an einem Datenpfad nutzbar sein soll. Die Cisco Secure Firewall 1220CX hat laut Datenblatt zwei 1/10-Gbit/s-SFP+-Ports und ist damit ein mögliches Beispiel für eine leistungsfähige Ethernet-Übergabe. Herstellerwerte zu Firewall, Intrusion Prevention und VPN sind unter verschiedenen Testbedingungen ermittelt und keine Zusage für die eigene Konfiguration. Die tatsächliche Auslegung sollte anhand aktiver Sicherheitsfunktionen, Paketgrößen, VPN-Profil und gleichzeitiger Last erfolgen.

Direkt an Glasfaser oder über Ethernet?

Bei direkter Glasfaserübergabe steckt ein optisches SFP- oder SFP+-Modul im Router oder in der Firewall. Es muss zu Faserart, Wellenlänge, Steckertyp, Übertragungsstandard und Anbieterfreigabe passen. „AON-tauglich“ ist deshalb keine pauschale Kompatibilitätszusage. Der Anbieter kann einen eigenen Netzabschluss vorschreiben oder die Authentisierung und Konfiguration vorgeben.

Bei einer Ethernet-Übergabe endet die Glasfaser an einem optischen Netzabschluss (ONT), Medienkonverter oder Providergerät. Dahinter verbindet ein elektrischer RJ45- oder optischer Ethernet-Port den Router. Prüfen Sie die ausgehandelte Geschwindigkeit, passende Transceiver, Kabellänge und ob der Übergabepunkt tatsächlich die bestellte Datenrate bereitstellt. Ein 1-Gbit/s-Port im Netzabschluss begrenzt einen schnelleren Tarif.

Zusätzlich müssen VLAN-ID, IPv4/IPv6-Zuweisung, gegebenenfalls PPPoE oder ein anderes Einwahlverfahren sowie MTU-Werte zum Anbieterprofil passen. Bei eigenem Router gehören diese Parameter vor der Bestellung auf eine technische Checkliste.

Gerätevergleich: belegte Beispiele, keine GFU-Freigabeliste

Recherchestand: 1. Oktober 2026. Die Geräte sind unabhängig recherchierte Beispiele, keine von GFU bestätigte Kompatibilitäts- oder Supportliste. Herstellerangaben sind keine eigenen Messungen. Die Leistungswerte verschiedener Anbieter sind wegen unterschiedlicher Testprofile nicht direkt vergleichbar.

Tabelle seitlich scrollen, um alle Spalten zu lesen.

Modell und Einsatz

Schnittstellen und belegte Leistung

Voraussetzungen und Grenzen

Herstellerquelle

FRITZ!Box 5530 Fiber (Einstieg)

AON über passendes SFP-Modul; 1 × 2,5-Gbit/s-LAN und 2 × 1-Gbit/s-LAN; IPv6 und WireGuard/IPsec laut Hersteller.

Direkte AON-Nutzung nur mit passender Providerkonfiguration und freigegebener Optik. Der AON-Standard des Herstellermoduls ist auf 1 Gbit/s ausgelegt; keine veröffentlichte, belastbare Firewall- und VPN-Leistungszusage für ein konkretes Unternehmensprofil.

FRITZ! technische Daten und unterstützte Glasfaseranschlüsse.

LANCOM 1800EF (Premium bis 1 Gbit/s)

1-Gbit/s-SFP-Steckplatz und Gigabit-Ethernet-Ports; 5 integrierte VPN-Tunnel, erweiterbar auf 25 laut Datenblatt; mehrere WAN-Wege möglich.

Geeignet für VPN und Standortbetrieb bei passender Anschlusskonfiguration. SFP-Modul separat; VPN-Erweiterung und gegebenenfalls Managementdienst kosten zusätzlich. Nicht für einen einzelnen Anschluss über 1 Gbit/s dimensionieren.

LANCOM Datenblatt.

Cisco Secure Firewall 1220CX (Premium und Multi-Gigabit)

2 × 1/10-Gbit/s-SFP+ und 8 × 1-Gbit/s-RJ45. Cisco nennt 9 Gbit/s für FW + AVC + IPS bei 1024-Byte-Paketen, 10 Gbit/s IPsec bei 1024-Byte-TCP mit Fastpath und 1,5 Gbit/s TLS-Entschlüsselung unter dokumentierten Bedingungen.

Für hohe WAN- und LAN-Raten müssen beide SFP+-Ports passend nutzbar sein. Optik, Lizenzen, Management, Support und reale Lastprofile separat prüfen. Kein Wert ist eine garantierte bidirektionale Ende-zu-Ende-Leistung.

Cisco Datenblatt.

Die FRITZ!Box ist hier ein Router mit integrierter Firewall für grundlegende Szenarien. Der LANCOM ist auf Routing, VPN und Netzwerkbetrieb ausgerichtet. Die Cisco-Appliance ist eine dedizierte Firewall mit Routingfunktionen. Ein Managed Router beschreibt dagegen vor allem das Betriebsmodell: Ein Dienstleister verwaltet Konfiguration, Updates, Überwachung und gegebenenfalls Austausch nach vereinbartem Leistungsumfang. Das kann technisch auf unterschiedlichen Geräten beruhen.

Herstellerquellen zum Vergleich: FRITZ! technische Daten, FRITZ! unterstützte Glasfaseranschlüsse, LANCOM 1800EF Datenblatt, Cisco Secure Firewall 1200 Datenblatt.

Warum Portdatenrate und nutzbarer Durchsatz verschieden sind

Die Portdatenrate beschreibt die maximale physische Übertragungsrate einer Schnittstelle. Nutzbarer Anwendungsdurchsatz ist geringer, weil Protokolle, Paketgrößen, Verschlüsselung, Firewall-Regeln, Qualitätssteuerung und andere Funktionen Ressourcen benötigen. Eine Durchsatzangabe ohne Testprofil ist für eine Kaufentscheidung wenig wert.

Für symmetrische Anschlüsse ist auch die Last gleichzeitig in beide Richtungen wichtig. Fragen Sie, ob der Herstellerwert aggregiert oder pro Richtung gilt und welche Funktionen im Test aktiv waren. Besonders VPN-Verschlüsselung, Intrusion Prevention und TLS-Entschlüsselung können deutlich andere Grenzen haben als einfaches Routing. Die Cisco-Werte oben stammen aus verschiedenen Profilen; sie dürfen nicht zu einem gemeinsamen „10-Gbit/s-Sicherheitsdurchsatz“ zusammengezogen werden.

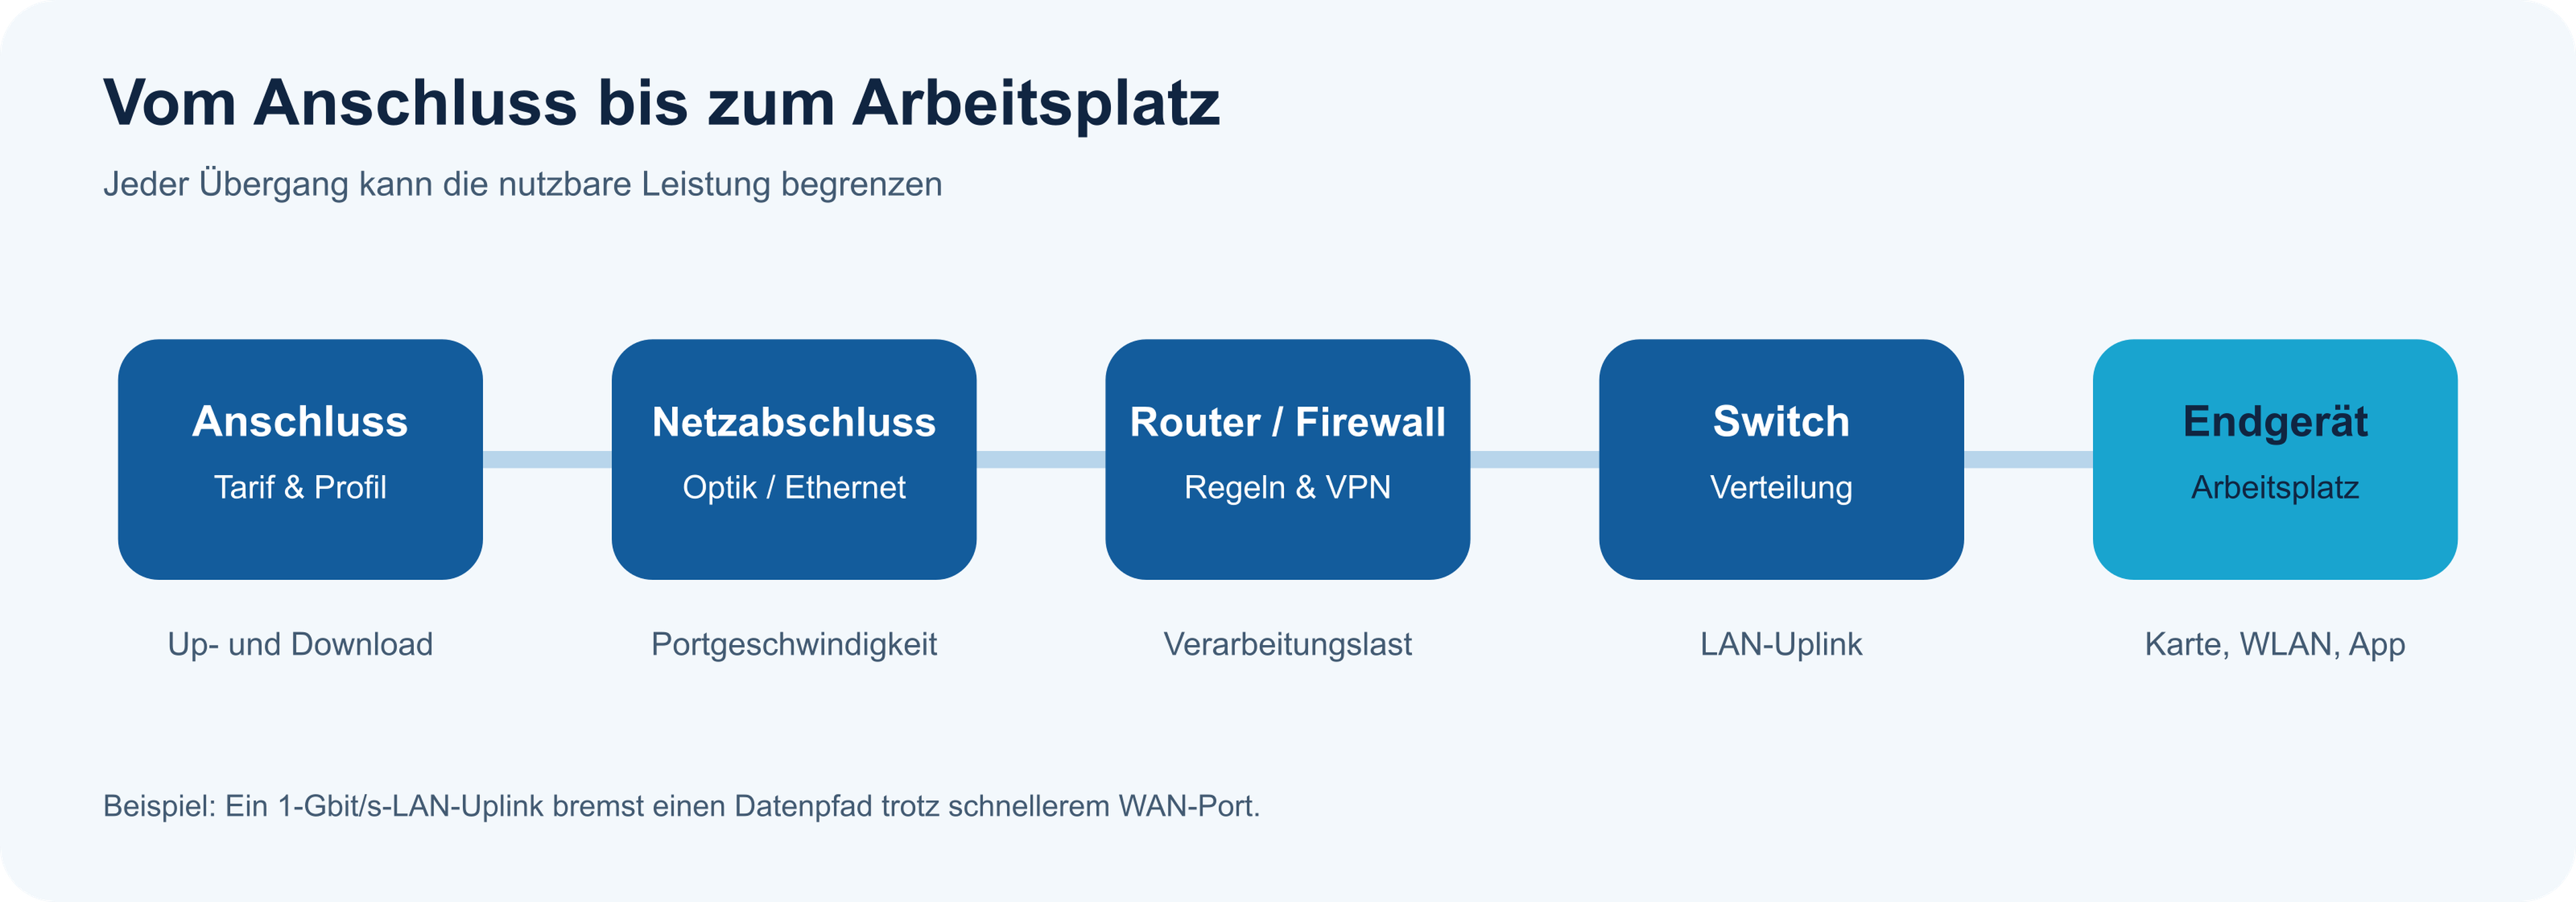
Infografik: Vom Glasfaseranschluss bis zum Arbeitsplatz

Der Datenweg besteht aus fünf Stationen. 1. Anschluss: bestellte Download- und Uploadrate sowie Anbieterprofil. 2. Netzabschluss: optische oder elektrische Übergabe und ausgehandelte Portgeschwindigkeit. 3. Router/Firewall: Routing, NAT, Regeln, VPN und gegebenenfalls Sicherheitsprüfung. 4. Switch: Uplink und Verteilung zu den Arbeitsplätzen. 5. Endgerät: Netzwerkkarte, WLAN, Betriebssystem und Anwendung. Die langsamste relevante Strecke oder Funktion begrenzt den nutzbaren Durchsatz. Ein 10-Gbit/s-WAN-Port hilft beispielsweise wenig, wenn der LAN-Uplink 1 Gbit/s liefert.

Infografik seitlich scrollen, um alle Beschriftungen zu lesen.

Schematischer Datenweg mit fünf Stationen: Anschluss, Netzabschluss, Router oder Firewall, Switch und Endgerät. Jede Station kann den Durchsatz begrenzen.

Schematische Darstellung; die Übergabe und Portgeschwindigkeiten hängen vom Anschluss ab.

Welche Ausstattung passt zu Ihrem Unternehmen?

  1. Übergabe festlegen: direkte Optik oder Ethernet; Providerfreigabe und Zugangsdaten schriftlich klären.
  2. Bedarf quantifizieren: gewünschte Rate in beide Richtungen, gleichzeitige Nutzer, VPN, Sicherheitsfunktionen und Reserve erfassen. Bandbreitenbedarf systematisch ermitteln.
  3. Ports und Leistung prüfen: WAN, LAN, Switch-Uplink und Endgeräte gemeinsam betrachten; Datenblattwerte nur mit Testbedingungen einordnen.
  4. Betrieb einplanen: Update-Zeitraum, Sicherheitsmeldungen, Support, Lizenzen, Ersatzgerät, Konfigurationssicherung und Zuständigkeiten klären.
  5. Ausfall testen: Multi-WAN und Failover sind nur nützlich, wenn Umschaltung, öffentliche Adressen, VPN und kritische Anwendungen im Ersatzbetrieb funktionieren. SLA und Entstörung einordnen.

Für öffentlich erreichbare Dienste sollten Sie außerdem feste IP-Adressen und IPv6-Unterstützung prüfen. Die Unterschiede von AON und GPON betreffen die Zugangstechnik, nicht automatisch Routerfreigabe oder SLA.

Häufige Fragen

Kann jeder SFP-Router direkt an AON betrieben werden?

Nein. Ein SFP-Steckplatz allein sagt nichts über passende Optik, Standard, Konfiguration oder Anbieterfreigabe aus. Diese Punkte müssen für den konkreten Anschluss bestätigt werden.

Reicht ein 10-Gbit/s-WAN-Port für 10 Gbit/s Internet?

Nein. Auch LAN-Uplink, Routing, Firewall, VPN, Netzabschluss und Endgeräte müssen die Last verarbeiten. Datenblattwerte gelten nur unter den angegebenen Testbedingungen.

Braucht ein Unternehmen immer eine dedizierte Firewall?

Nicht immer. Eine integrierte Router-Firewall kann bei einfachen Anforderungen genügen. Komplexe Sicherheitsregeln, Segmentierung, Protokollierung und zentrale Verwaltung können eine separate Firewall sinnvoll machen.

Erhöht Multi-WAN die Geschwindigkeit eines einzelnen Downloads?

In der Regel nicht automatisch. Lastverteilung verteilt Verbindungen auf mehrere Zugänge; die Geschwindigkeit einer einzelnen Verbindung hängt von Technik und Konfiguration ab. Failover dient vor allem der Verfügbarkeit.

Was sollte vor dem Routerkauf beim Anbieter angefragt werden?

Übergabeart und Portdatenrate, freigegebene Optik, VLAN, IPv4/IPv6, Einwahlverfahren, MTU, feste IP-Adressen, zulässige eigene Hardware und Supportgrenzen.
Anschluss und Hardware gemeinsam abstimmen

Wenn Bandbreite, Übergabe und Sicherheitsbedarf feststehen, lässt sich die Geräteklasse zuverlässig eingrenzen. Besprechen Sie Anschlussadresse, gewünschte Leistung und vorhandene IT mit GFU. Die konkrete Hardwarefreigabe und Unterstützung werden dabei für Ihren Anbieter und Tarif geklärt. Zur Kontaktanfrage.

Copyright © GFU Distribution

Image