
Copyright © GFU Distribution

Planen & vergleichen
Technik & Hardwareca. 3 Min. LesezeitAktualisiert:
Fernzugriff scheitert häufig, wenn eine Gegenstelle das Unternehmensnetz über eine eingehende öffentliche IPv4-Verbindung erreichen soll, der Anschluss aber hinter Carrier-Grade NAT (CGNAT) oder Dual-Stack Lite (DS-Lite) liegt. Ausgehende VPN-Verbindungen können trotzdem funktionieren. Vor einer Tarifänderung müssen Adressierung, VPN-Richtung, IPv6-Fähigkeit und Firewall-Regeln geprüft werden.
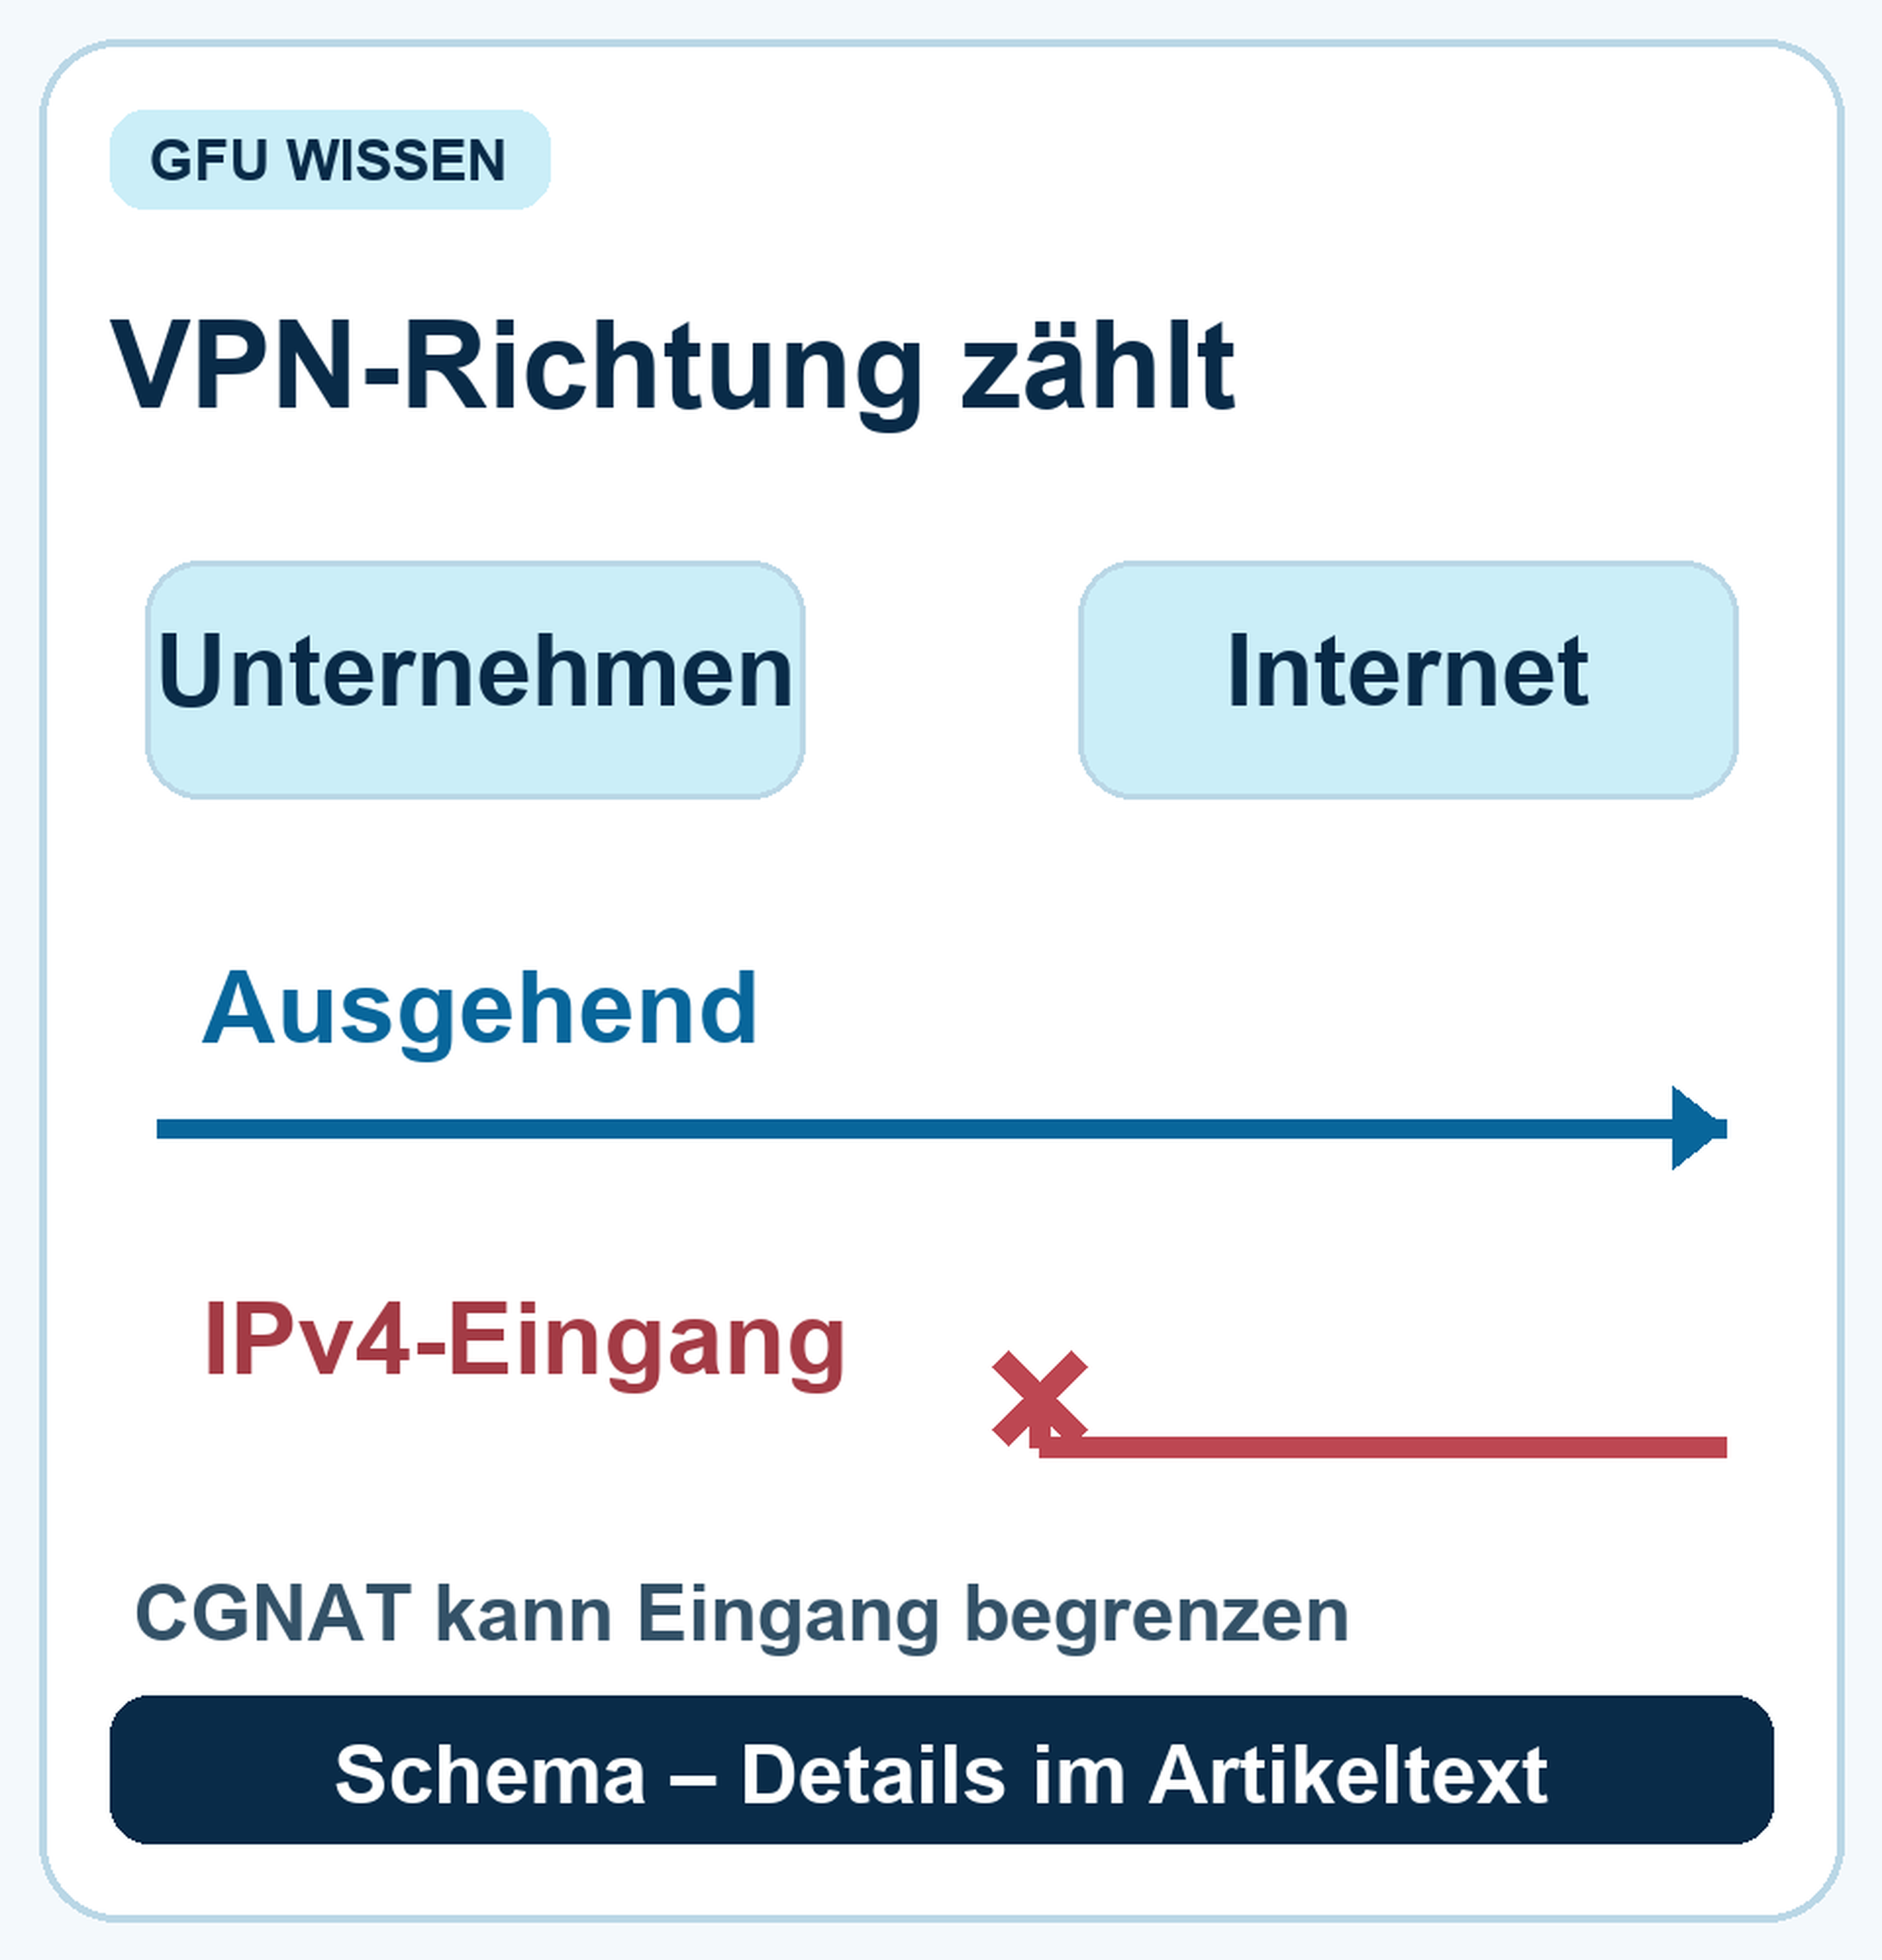
Eigene vereinfachte Netzgrafik: ausgehende Verbindung und eingehender Zugriff haben unterschiedliche Voraussetzungen.
Tabelle seitlich scrollen, um alle Spalten zu lesen.
Modell | IPv4-Eingang | Was zusätzlich prüfen? |
|---|---|---|
Öffentliche IPv4 am Router | Grundsätzlich adressierbar | Firewall, Port, DNS, Dienst und Providerregeln |
CGNAT | Keine eigene öffentliche IPv4 am Router | Ausgehendes VPN, IPv6 oder Anbieteroption |
DS-Lite | IPv4 über anbieterseitige Umsetzung | IPv6-Erreichbarkeit, Gegenstelle, Anbieteroption |
Dual Stack | IPv4 und IPv6 vorhanden | Öffentlichkeit der IPv4, Firewall und Präfixwechsel |
Vereinfachte Orientierung, keine Aussage über jedes Produkt. Öffentliche Erreichbarkeit erfordert zusätzlich eine sichere, passende Konfiguration.
Ein Client, der von innen einen Tunnel zu einem erreichbaren Server aufbaut, benötigt häufig keine eingehende öffentliche IPv4 am eigenen Anschluss. Ein klassisches Site-to-Site-VPN mit diesem Standort als passiver Gegenstelle kann dagegen daran scheitern. Moderne Vermittlungs- oder Overlay-Lösungen können andere Verbindungswege nutzen. IPv6 hilft nur, wenn beide Seiten und Sicherheitsregeln dafür eingerichtet sind. Grundlagen: IPv4 und IPv6, feste IP-Adressen und Standortvernetzung.
Schalten Sie zur Fehlersuche keine Firewall pauschal ab und veröffentlichen Sie keine Verwaltungsoberfläche ungeschützt.
Nennen Sie VPN-Typ, Gegenstellen und benötigte Erreichbarkeit, ohne Zugangsdaten zu versenden. Anschlussoptionen prüfen lassen.
Nein. „Fest“ beschreibt Beständigkeit, „öffentlich“ die globale Adressierung. Beides separat bestätigen lassen.
Doch. Ausgehend aufgebaute oder vermittelte Verbindungen können je nach Technik funktionieren.
Sie öffnet keinen Port an der vorgelagerten NAT des Anbieters.
Nein. Erreichbarkeit und Zugriffsregeln müssen auch für IPv6 ausdrücklich sicher konfiguriert werden.
Redaktionell geprüft am 3. Oktober 2026. Die verlinkten technischen Normen und Behördeninformationen beschreiben Grundlagen; konkrete Verfügbarkeit, Leistungswerte, Kosten und Zuständigkeiten sind produkt- und standortabhängig.
Wir vergleichen passende Angebote verschiedener Anbieter für Ihren Standort.
Copyright © GFU Distribution