Managed Router oder eigene Firewall?

Ein verwalteter Router und eine eigene Firewall schließen sich nicht aus. Entscheidend ist, wer welches Gerät administriert, wie beide Systeme verbunden werden und wer bei einer Störung zuerst prüft. Lassen Sie technische Schnittstellen und betriebliche Aufgaben vor der Bestellung schriftlich festhalten.

Das Wichtigste auf einen Blick

  • Ein Router verbindet Netze; eine Firewall setzt Verkehrsregeln durch. Ein Gerät kann beide Funktionen enthalten.
  • „Managed“ beschreibt einen vereinbarten Betriebsumfang, keine allgemein feste Leistungsliste.
  • Anbietergerät plus eigene Firewall ist ein drittes, oft sinnvolles Modell.
  • Prüfen Sie Übergabe, Adressierung, NAT, VPN, Updates und Eskalation gemeinsam.
  • Die Zuständigkeitsmatrix unten ist ein Planungsmuster; maßgeblich sind Vertrag und konkrete Vereinbarung.

Router, Firewall und Managed Service: Was ist der Unterschied?

Ein Router leitet Daten zwischen dem lokalen Netz und dem Anschluss weiter. Eine Firewall kontrolliert Datenverkehr nach Regeln und kann zusätzliche Sicherheitsfunktionen übernehmen. Die Rollen können in einem Gerät kombiniert sein. Ein Managed Service betrifft Einrichtung oder laufenden Betrieb durch einen beauftragten Dienstleister; aus dem Wort allein folgen weder 24/7-Überwachung noch Sicherheitsupdates oder Änderungsrechte.

Der vorhandene AON-Router-Ratgeber vergleicht Geräteklassen. Hier geht es um Betrieb, Verantwortlichkeiten und Übergaben.

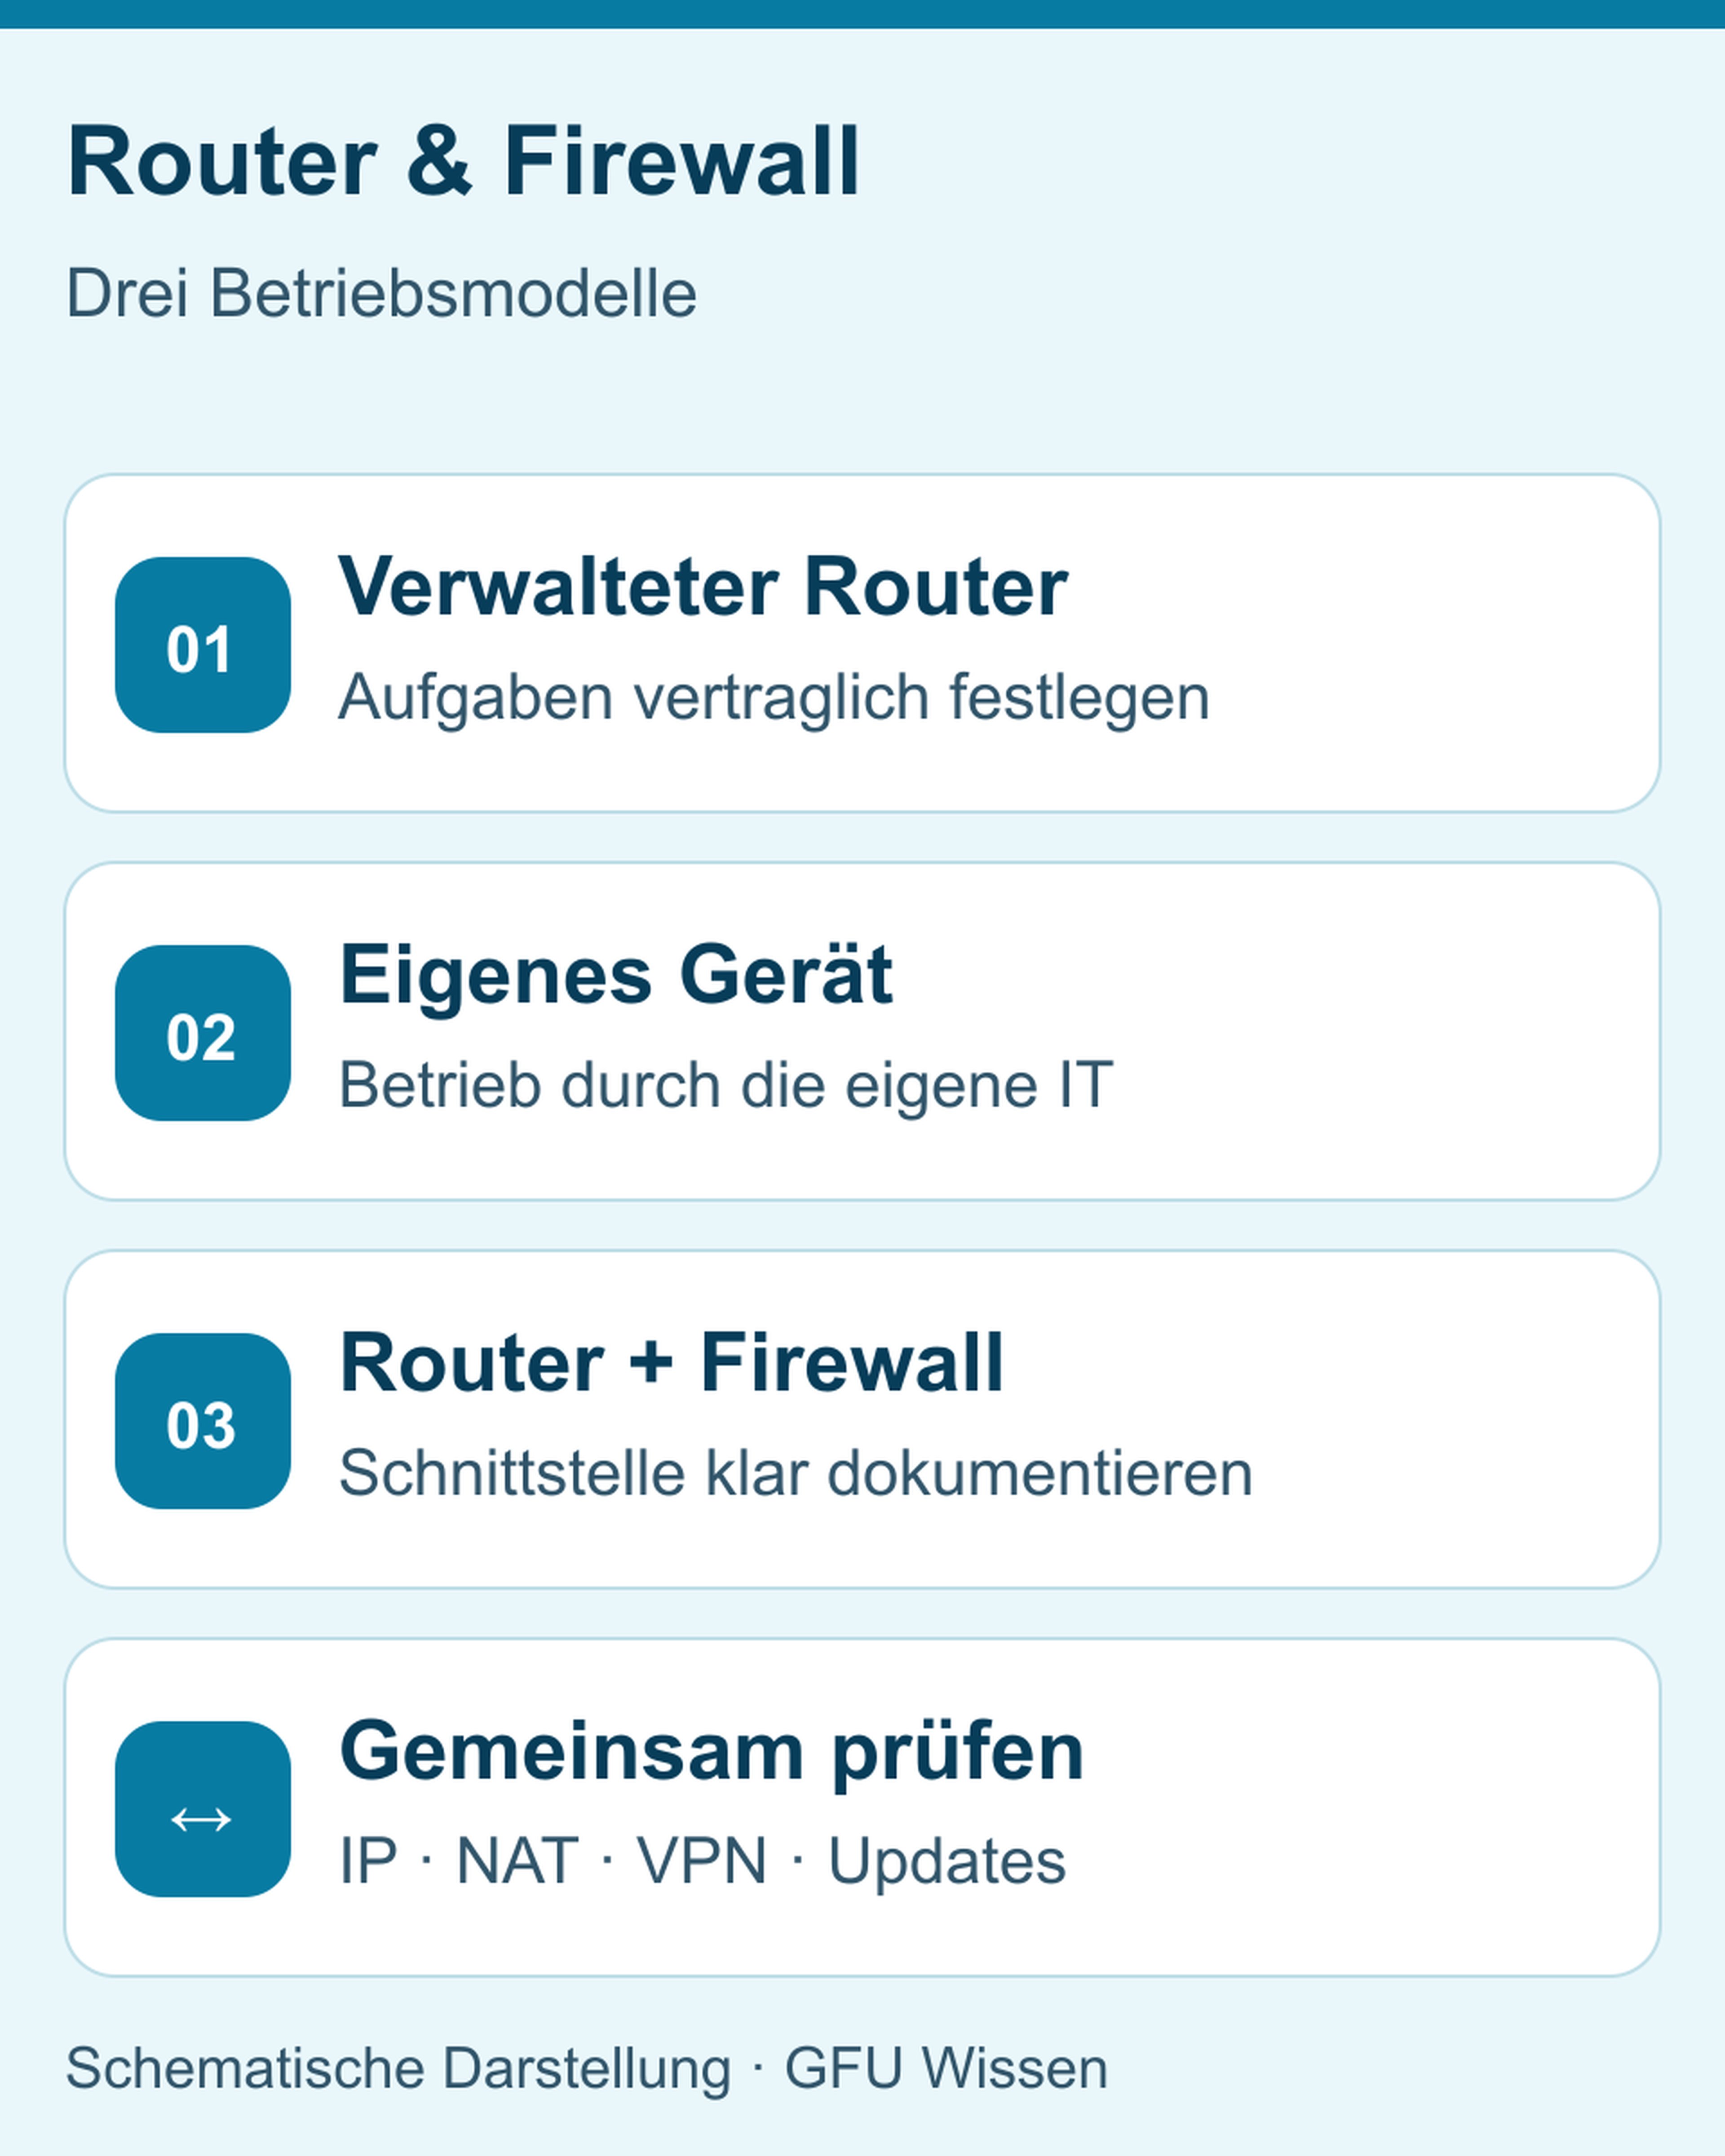
Drei Betriebsmodelle auf einen Blick

Verwalteter Router, eigenes Gerät und Anbietergerät mit eigener Firewall. Die Zuständigkeiten werden vertraglich geklärt.

Eigene schematische Infografik: Anbietergerät, eigenes Gerät und Anbietergerät mit nachgelagerter eigener Firewall. Die Funktionen und Grenzen stehen zusätzlich im Text.

Drei typische Betriebsmodelle

Tabelle seitlich scrollen, um alle Spalten zu lesen.

Modell

Technische Anordnung

Zu klären

Verwalteter Router

Vom Anbieter gestelltes und im vereinbarten Umfang betreutes Gerät am Anschluss

Konfiguration, Administratorzugriff, Updates, Monitoring, Austausch und Änderungsprozess

Eigenes Gerät

Eigener Router oder eigene Firewall an geeigneter Übergabe

Kompatibilität, Zugangsdaten, Entstörungsgrenze, Ersatzhardware und interne Betriebsressourcen

Anbietergerät + eigene Firewall

Anbietergerät am Anschluss, eigene Firewall dahinter

Routing, NAT, öffentliche IP, Bridge/Passthrough soweit verfügbar, VPN und Fehleranalyse

Die Modelle können je nach Anschlussprodukt technisch eingeschränkt sein. Die konkrete Übergabe muss der Anschlussanbieter bestätigen.

Welche Aufgaben umfasst „managed“ tatsächlich?

Lesen Sie die Leistungsbeschreibung entlang des gesamten Gerätelebenszyklus: Erstkonfiguration, dokumentierte Übergabe, Sicherheitskorrekturen, Firmware-Updates, Monitoring, Störungsmeldung, Ersatz defekter Hardware und Ausmusterung. Klären Sie für jeden Punkt Frist, Servicezeit, Ansprechpartner und Mitwirkung Ihrer IT. Fragen Sie, wer Konfigurationen ändert, welche Freigaben nötig sind und ob Sie lesenden oder schreibenden Administrationszugriff erhalten.

Kostenvergleich: Ein eigener Router spart nicht automatisch Aufwand. Beschaffung, sichere Konfiguration, Backups der Konfiguration, Pflege, Ersatzgerät und erreichbare Fachleute gehören in die Rechnung. Umgekehrt sagt eine monatliche Managed-Pauschale wenig, solange ihr Umfang und die Änderungsentgelte offen sind.
Verantwortungsmatrix als Planungsmuster

Tabelle seitlich scrollen, um alle Spalten zu lesen.

Aufgabe

Verwalteter Router

Eigenes Gerät

Anbietergerät + Firewall

Einrichtung

Vertragsumfang Anbieter / IT

Eigene IT

Anbietergerät: Anbieter; Firewall: IT

Updates

Vertragsumfang prüfen

Eigene IT

Je Gerät getrennt

Monitoring

Vertragsumfang prüfen

Eigene IT

Grenze und Alarmweg festlegen

Störungsanalyse

Anschluss und Gerät abgrenzen

Anschlussanbieter / eigene IT

Gemeinsame Diagnose an Übergabe

Hardwareaustausch

Eigentum und Frist prüfen

Eigene IT

Je Gerät getrennt

Konfigurationsänderung

Auftrag und Freigabe klären

Eigene IT

Abstimmung bei Übergabeänderung

Typisches Planungsmuster, keine Aussage über Leistungen von GFU oder einen bestimmten Anbieter. Vertrag und konkrete Vereinbarung sind maßgeblich.

Welche technischen Übergaben sind kritisch?

Dokumentieren Sie die physische Schnittstelle, öffentliche oder private IP-Adressierung, statische Routen, IPv6, Network Address Translation (NAT, Umsetzung von Adressen) und Zuständigkeit für DNS. Fragen Sie, ob Bridge- oder Passthrough-Betrieb unterstützt wird; beides ist produktabhängig. Zwei hintereinander arbeitende NAT-Instanzen können eingehende Verbindungen und bestimmte VPN- oder Telefonie-Szenarien erschweren; die Netgate-Dokumentation zu Portweiterleitungen beschreibt die nötige Abstimmung an beiden Geräten. Planen Sie Firewall-Regeln, VLANs (logisch getrennte Netze), VPN und Backup-Anbindung als Gesamtsystem.

Microsoft beschreibt für Teams, dass der gesamte Medienpfad zählt. Das ist ein Beispiel für die Bedeutung sauberer Netzgrenzen, keine Aussage über ein bestimmtes GFU-Produkt.

Checkliste vor der Entscheidung

  • Welche Geräte sind im Angebot enthalten, wem gehören sie und wer administriert sie?
  • Welche Aufgaben, Servicezeiten, Fristen und Entgelte sind vertraglich enthalten?
  • Wer dokumentiert Übergabe, IP-Adressen, Routen, Regeln und Wiederherstellung?
  • Wer testet VPN, VLAN, Telefonie, feste IP und Backup nach Änderungen?
  • Gibt es Bridge/Passthrough oder eine geroutete Übergabe; wer betreibt NAT?
  • Wie werden Updates, Sicherheitskorrekturen und defekte Hardware behandelt?
  • Was passiert mit Konfigurationsdaten und Zugängen beim Anbieterwechsel oder Vertragsende?

Häufige Fragen

Ist eine Firewall zusätzlich zum Router immer nötig?

Die Funktionen müssen vorhanden sein; ob ein separates Gerät sinnvoll ist, hängt von Sicherheitskonzept, Netzstruktur und Gerät ab.

Bedeutet „managed“ automatisch 24/7-Support?

Nein. Servicezeiten, Monitoring und Entstörung müssen ausdrücklich vereinbart sein.

Kann die eigene Firewall hinter einem Anbieterrouter laufen?

Oft ja, wenn Übergabe, Routing und Regeln passen. Klären Sie NAT und öffentliche IP vorab.

Wer ist bei einer Störung zuständig?

Die vereinbarte Verantwortungsgrenze entscheidet. Dokumentierte Tests an der Übergabe helfen bei der Eingrenzung.

Was ist bei einem Anbieterwechsel wichtig?

Sichern Sie Konfiguration, IP-Abhängigkeiten, VPN-Daten, Administratorrechte und den Rückbauplan rechtzeitig.

Vertiefung: SLA und Entstörung, feste IP-Adressen und Angebote vergleichen.

Anschluss und Betriebsmodell abstimmen

Beschreiben Sie Standort, gewünschte Übergabe und die Aufgaben Ihrer IT. So lassen sich Anschlussoptionen und offene Zuständigkeiten im Gespräch klären. Kontakt aufnehmen.

Recherche: 2. Oktober 2026. Microsoft: Teams-Medienpfade, Netgate: NAT-Portweiterleitungen. Die Matrix ist eine redaktionelle Planungshilfe; konkrete Leistungs- und Supportzusagen stehen ausschließlich in der jeweiligen Vereinbarung.

Copyright © GFU Distribution

Image