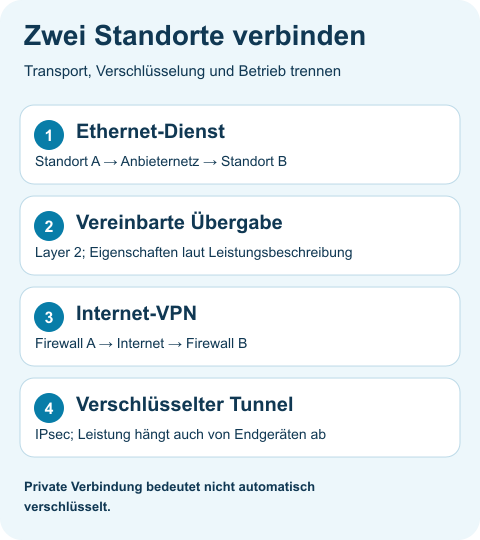
Vergleich für die Entscheidung
Übergabe: Ethernet kann eine Layer-2-Verbindung bereitstellen. Ein typisches Standort-IPsec-VPN verbindet IP-Netze auf gerouteter Ebene. Wenn eine Anwendung ausdrücklich Layer 2 benötigt, lassen Sie diese Anforderung technisch bestätigen; aus Gewohnheit ein ganzes LAN zwischen Gebäuden zu verlängern, kann unnötige Abhängigkeiten schaffen.
Leistung: Bei Ethernet können Bandbreite, Verzögerung und Verfügbarkeit vertraglich definiert sein. Prüfen Sie, welche Werte für die gesamte Verbindung und welche nur für Teilstrecken gelten. Beim Internet-VPN beeinflussen beide Anschlüsse, der Netzweg und die Endgeräte das Ergebnis. Der Tunnel selbst erzeugt kein Ende-zu-Ende-SLA.
Sicherheit: Netztrennung und Verschlüsselung lösen unterschiedliche Aufgaben. Wenn Vertraulichkeit gegenüber Dritten oder dem Transportnetz gefordert ist, muss eine geeignete Verschlüsselung ausdrücklich geplant werden – auch bei privaten Diensten. Firewallregeln und Segmentierung bleiben notwendig.
Betrieb: Beim selbst betriebenen VPN übernimmt Ihre IT typischerweise Tunnelkonfiguration, Zertifikate beziehungsweise Schlüssel, Updates und Überwachung. Bei Managed-Angeboten kann ein Dienstleister Aufgaben übernehmen. Bei Ethernet ist trotzdem die kundenseitige Übergabe und Weiterleitung zu betreuen.
Bereitstellung und Kosten: Verfügbarkeit an beiden Adressen, Bauaufwand, Laufzeit, Einmalkosten, Betrieb und Ersatzwege gehören in den Vergleich. Pauschale Preis- oder Bereitstellungsversprechen sind ohne Standortprüfung nicht belastbar.