
Copyright © GFU Distribution

Planen & vergleichen
Technik & Hardwareca. 3 Min. LesezeitAktualisiert:
Die drei Begriffe beschreiben unterschiedliche Ebenen: Ein Standort-VPN schützt Verbindungen zwischen Netzen, MPLS bezeichnet eine Transporttechnik in providergesteuerten Netzen und SD-WAN steuert Verkehrswege anhand von Richtlinien. Die Ansätze können kombiniert werden. Dieser Leitfaden hilft bei der Auswahl einer Architektur; die technische Einführung bietet bereits der Beitrag Standortvernetzung für Unternehmen.
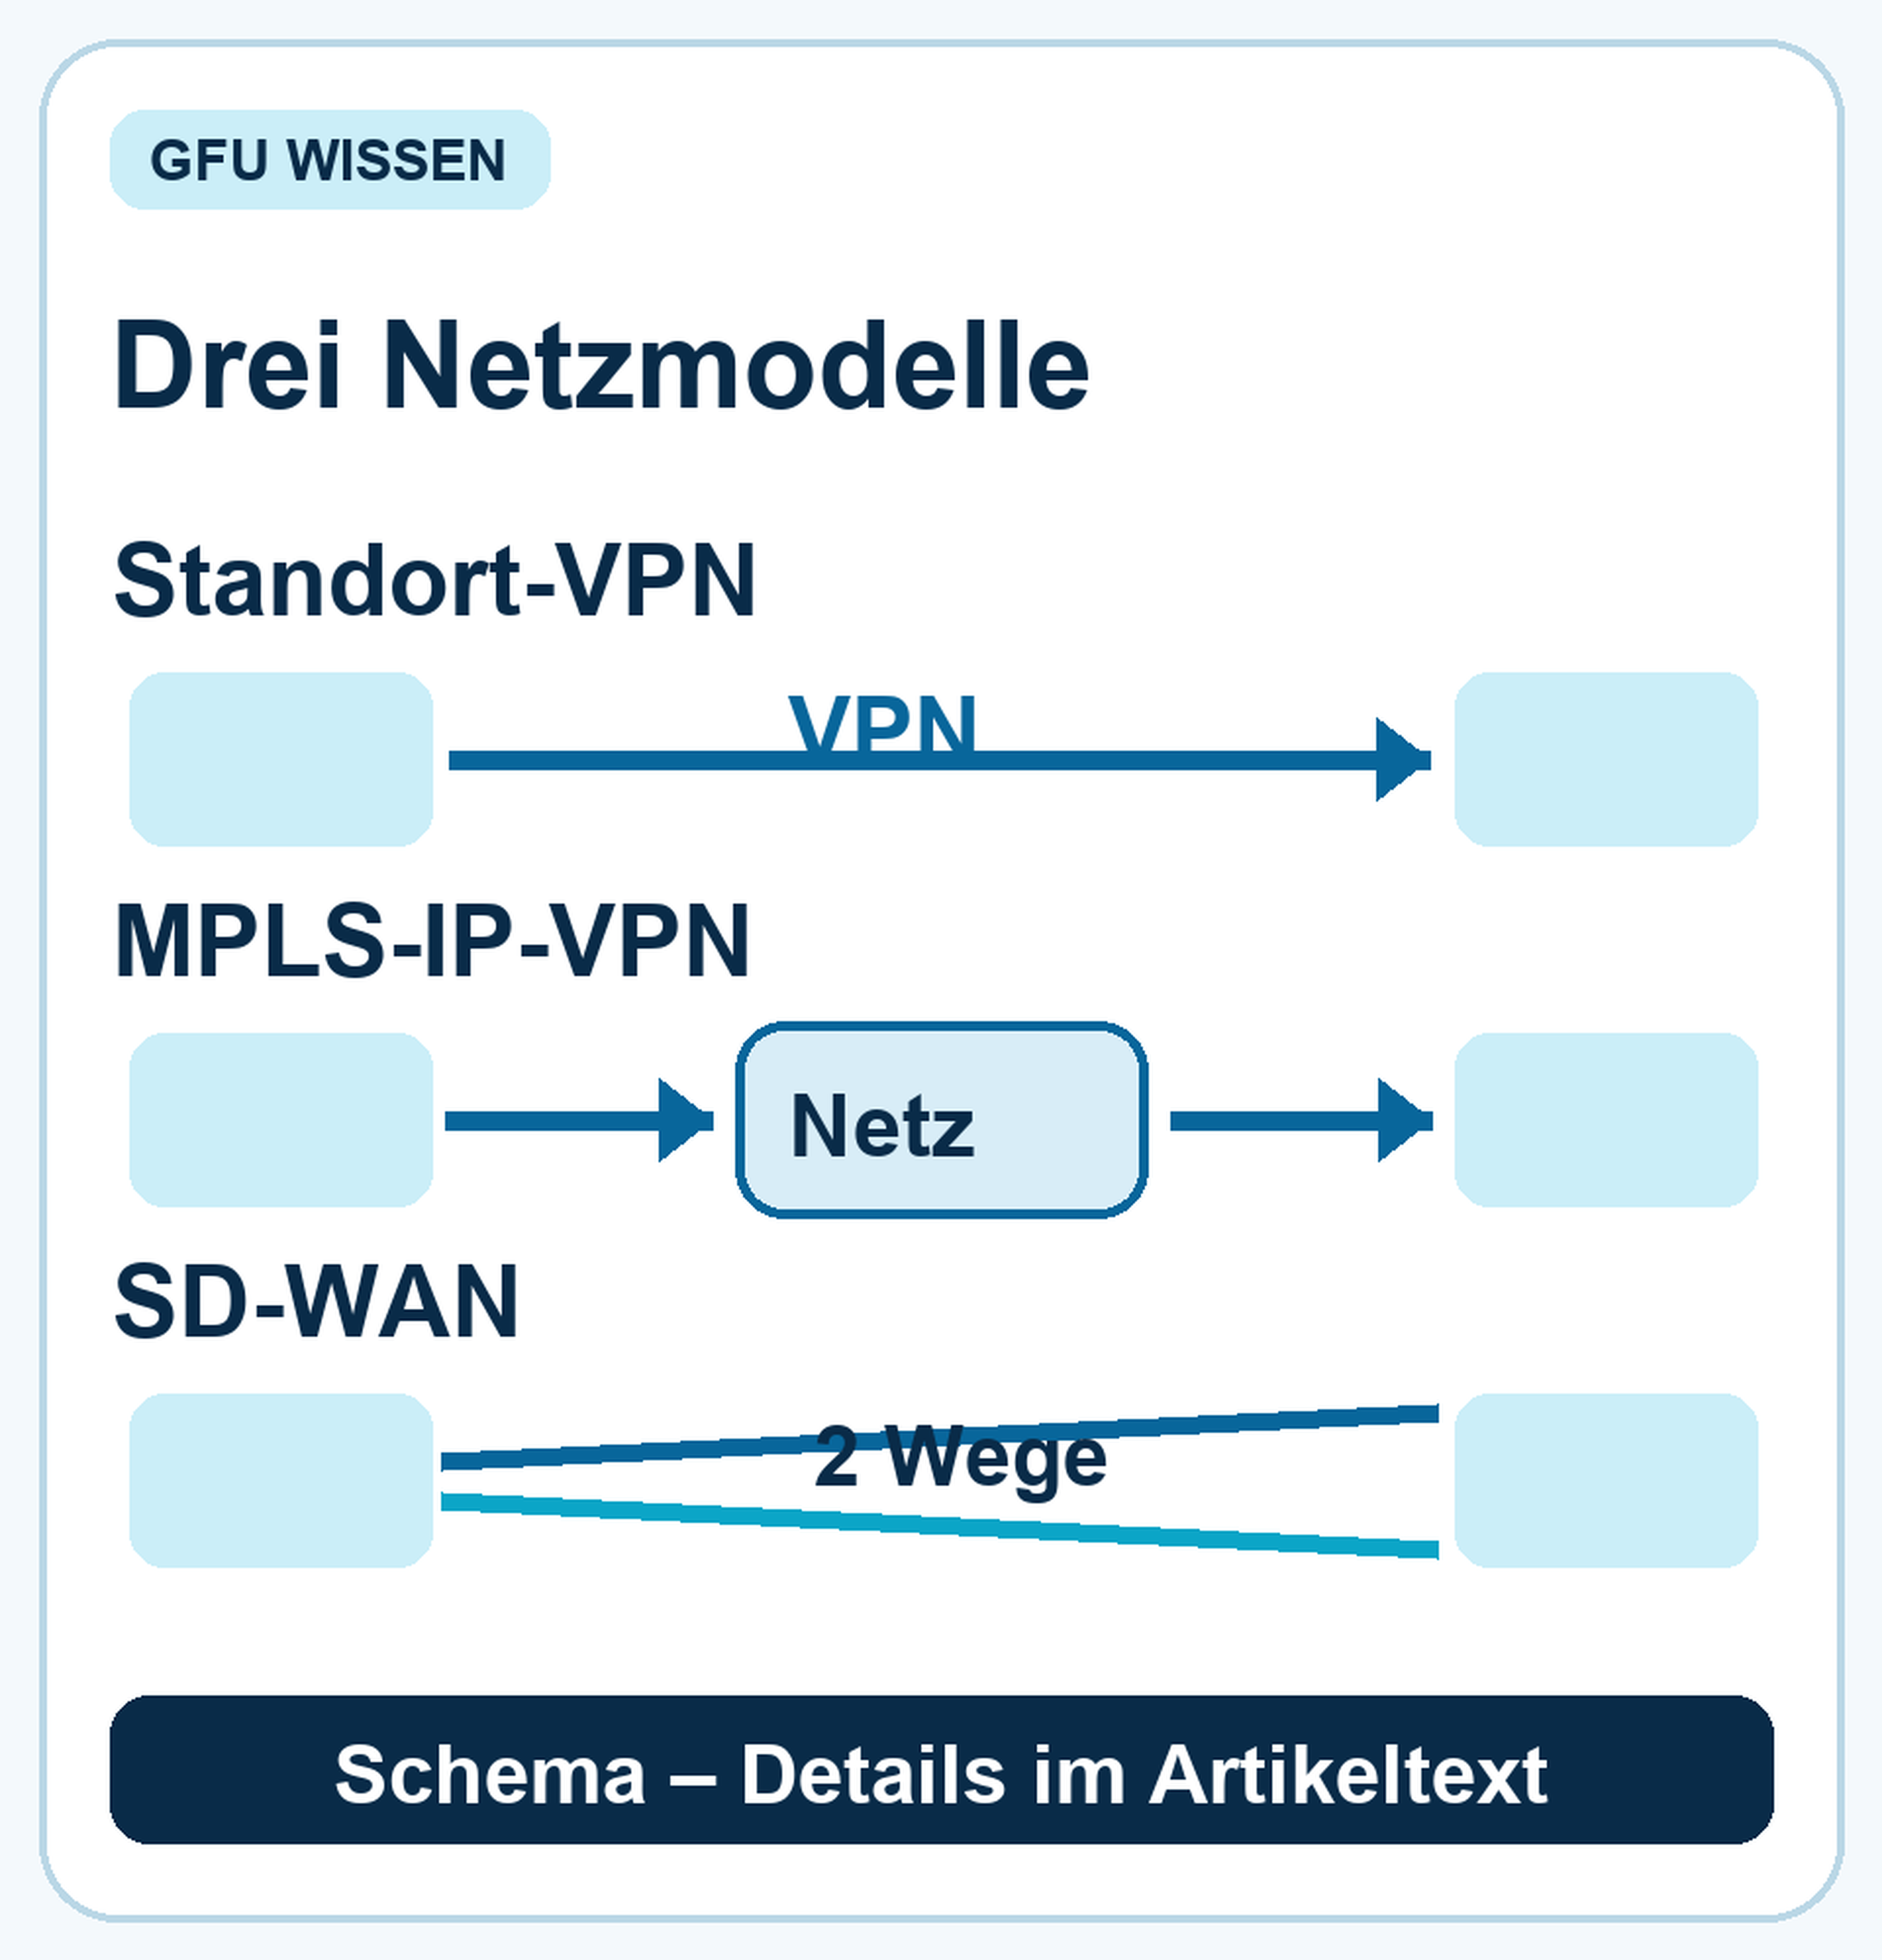
Eigene schematische Skizzen für Internet-VPN, providerseitiges MPLS-IP-VPN und SD-WAN-Overlay. Kombinationen sind möglich.
Inventarisieren Sie pro Standort Anwendungen, Ziele, Datenmengen, Latenzempfindlichkeit, Schutzbedarf und Ausfallfolgen. Wenn Filialen fast ausschließlich Cloud-Dienste nutzen, kann ein zentraler Umweg über die Zentrale unnötig sein. Wenn viele Standorte auf ein internes ERP zugreifen, zählen auch zentrale Erreichbarkeit und Wartungsfenster. Halten Sie fest, wer Richtlinien, Schlüssel, Routing, Firewalls, Updates und Störungen betreibt. Ohne dieses Betriebsmodell bleibt jeder Technologievergleich unvollständig.
Tabelle seitlich scrollen, um alle Spalten zu lesen.
Anforderung | Standort-VPN über Internet | MPLS-IP-VPN | SD-WAN-Overlay |
|---|---|---|---|
Wenige Standorte / eigene IT | Überschaubar, falls Tunnel und Routing gepflegt werden | Möglich, oft anderer Betriebs- und Vertragsumfang | Möglich, Nutzen gegen Plattformaufwand abwägen |
Viele Standorte / Richtlinienwechsel | Konfigurationsaufwand kann wachsen | Providerbetrieb und definierte Übergaben prüfen | Zentrale Steuerung kann helfen; Produktfunktionen prüfen |
Cloud-Verkehr | Direkte Wege mit passender Sicherheit möglich | Cloud-Übergang und mögliche Umwege prüfen | Pfadwahl und lokaler Breakout je nach Lösung möglich |
Ausfallschutz | Zweite Underlay-Verbindung separat planen | Alternative Standorte/Wege vertraglich klären | Mehrere Underlays nutzbar; gemeinsame Fehler prüfen |
Verschlüsselung | Bei IPsec technisch vorgesehen | Nicht inhärent; zusätzlich klären | Overlay-Verschlüsselung produktabhängig prüfen |
Planungsmuster, kein pauschales Qualitäts- oder Preisurteil. Alle Optionen hängen von Anschlüssen, Produkt und Betrieb ab.
Fiktives Szenario A – zwei Büros: Eine eigene IT betreibt Router und benötigt sichere Verbindungen zu wenigen internen Systemen. Ein passend konfiguriertes IPsec-Standort-VPN über geeignete Anschlüsse kann ausreichend sein. Fiktives Szenario B – 25 Filialen mit Cloud-Anwendungen: Zentrale Regeln, lokaler Cloud-Zugang und unterschiedliche Zugangstechniken sprechen für eine SD-WAN-Prüfung; Sicherheitskontrollen und Betreiberrolle bleiben gesondert zu klären. Fiktives Szenario C – zentrale Produktionssysteme mit vertraglich definierten Übergaben: Ein MPLS-Dienst kann sich anbieten, eventuell mit SD-WAN-Steuerung darüber und zusätzlicher Verschlüsselung. Keines der Beispiele ersetzt Angebot oder Machbarkeitsprüfung.
Nein. SD-WAN steuert Datenverkehr über vorhandene Transportwege, die separat bereitgestellt werden.
Nein. Logische Trennung ist keine grundsätzliche Ende-zu-Ende-Verschlüsselung.
Nein. Ohne zweiten geeigneten Weg gibt es keinen physisch unabhängigen Ersatz.
Ja. Zusätzliche Verschlüsselung kann über einem MPLS-Dienst betrieben werden, wenn Architektur und Gegenstellen passen.
Redaktionell geprüft am 3. Oktober 2026. Die verlinkten technischen Normen und Behördeninformationen beschreiben Grundlagen; konkrete Verfügbarkeit, Leistungswerte, Kosten und Zuständigkeiten sind produkt- und standortabhängig.
Wir vergleichen passende Angebote verschiedener Anbieter für Ihren Standort.
Copyright © GFU Distribution